Ana içeriğe atla

Sosyal Mühendislik Ve Phising Saldırıları

Merhabalar,
Bugünkü yazımızda Sosyal Mühendisliği Konuşacağız Ve Anlatacağız,Haydi Konumuza Geçelim.

Sosyal Mühendislik, bir bilgisayar sisteminin kullanıcılarını, bir bilgisayar sistemine yetkisi olmadan erişim elde etmek için gizli bilgileri açığa çıkarma sanatıdır. Bilgisayar korsanları yani Hackerlar kimliğini kullanan kullanıcıları hayati oturum açma bilgilerini serbest bırakmaları için kullandığı hileleri bilmek, bilgisayar sistemlerini korumak açısından temel bir gerekliliktir. Başta bu kavramı duyunca gerçekten böyle bir meslek var mı diye araştırmıştım. Sonra araştırınca anladım ki bu kavram Aldatma ve insanları kandırmanın ta kendisiymiş. Ünlü Hacker Kevin D. Mitnick’ın yazmış olduğu Aldatma Sanatı adlı kitabı okumanızı öneririm. Ünlü Hacker : Fujitsu, Motorola, Nokia, Sun Microsystems gibi büyük şirketlere izin ağlarına girerek birçok ceza ve bilgisayardan uzaklaştırma almıştır. Aşağıdaki linkten kitaba ulaşabilirsiniz :

Sosyal Mühendislikte Püf Noktalar

  • Sosyal Mühendislikte genelde amaç para değil; teknik olarak ulaşılması mümkün olmayan durumlarda hacklenecek sisteme teknik olmayan bir dizi yolla erişmektir.
  • Bir sosyal mühendis olabilmeniz için fazla teknik bilgiye ihtiyaç duymadan uçsuz bucaksız hayal gücünüzle birçok sistemi yerle bir edebilirsiniz.
  • İyi bir Sosyal mühendis olmak istiyorsanız kuşkusuz bu işlerin ustası olan Kevin D. Mitnick’in kitabını inceleyip okumanızı tavsiye ederim.

Sosyal Mühendislerin Planları Nelerdir ?


Sosyal Mühendislikte kuşkusuz bir anda olup biten bir durum değildir. Bu işlemleri yapıp karşı taraftaki kandırmak veya aldatmak için belli başlı adımları ve yolları takip etmektedir. Aşağıdaki adımları izlemektedirler :

  • Bilgi Toplama : Öncelikle aldatılacak olan kurbanın hakkında maksimum seviyede bilgi toplanır ve birçok özellik araştırılır. Elde edilen bilgiler şirket web sitelerinden, diğer yayınlardan ve sık olmamakla birlikte hedef sistemde çalışan işcilerle konuşarak birçok bilgi toplanır.
  • Saldırıyı Planla : Saldırganlar saldırıyı nasıl yürütmek istediğini açıklar.
  • Saldırma Araçları : Saldırganın saldırıyı başlatırken kullanacağı bilgisayar programlarını içermektedir.
  • Bilgileri Kullanma : Ev hayvanı isimleri, organizasyon kurucularının doğum tarihleri gibi birçok sosyal mühendislik taktikleri sırasında toplanan bilgiler, şifre tahminlerinde kullanılabilir.

Who Am I filminde Sosyal Mühendislik ile ilgili birçok sahneye yer verilmiştir. Örneğin sisteme giriş yapabilmek adına Kedileri seven bir personele mail atıp onu tuzağa düşürerek gerekli bilgileri edindi. Diğer bir sahnede ise dilenciye pastaneden almadığı para vermeden bu tip yolları deneyerek o pastayı alıp dilenciye vermesidir. Bu filmi izlemenizi öneririm. 
Sosyal Mühendislerde bulunması gereken özellikler aşağıdaki gibidir :

1- İkna etme yetenekleri gelişmiştir.

2- Etkileme özelliği yüksektir.

3- Aldatmaktan çekinmezler her yolu mübah görürler

4- Bilgili ve donanımlı olduğunu karşı tarafa gösterme

5- Senaryo üretme yetileri oldukça fazladır.

Sosyal mühendislikte en sık kullanılan yöntemlerden biriside Phishing yani oltalama birazda ondan bahsedelim.

Phishing Nedir ?
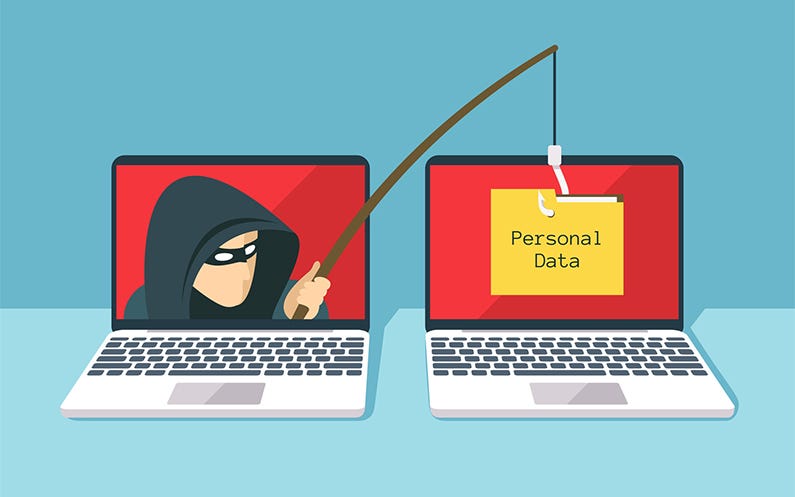
Türkçe karşılığı oltalama olan Phishing, Internet kullanıcılarının kredi kartı ve banka hesap numaraları ve bu hesaplara ait şifre ve CVV2 numaraları gibi hassas içerikleri elde etme amacıyla saldırgan tarafından yapılan sosyal mühendislik saldırılarından biridir. Bu saldırılarda kandırılan kullanıcı, oltaya takılan bir balığa benzetildiği için “oltalama” adını almıştır.

Phishing Saldırıları Nasıl Yapılır ?
Phishing saldırılarında kullanıcı genelde sahte bir e-posta vasıtasıyla tuzağa düşürülür. Saldırıyı yapan kötü niyetli kişi, doğrudan temas yeri bilinen ve güvenilen banka ,firmaları kullanarak hedeflenen bilgilere ulaşmayı sağlar.

Genel saldırı senaryosu :

Kötü niyetli kişi, genelde bankaların kimliklerini kullanarak hedef kullanıcıya bir mail gönderir. Gönderilen mailin içeriğinde sistemde yapılan güncellemeler veya yenilikler nedeniyle kullanıcının verilen adrese bilgilerini girmesi gerektiği söylenir. Mail aracılığı ile iletilen adres kimliği kullanılan kurumun birebir kopyasıdır. Oltalanan kişi bu siteyi gerçek site sanarak girip bilgilerini yazınca tüm bilgiler artık kötü niyetli kişinin eline geçmiş olur.

Peki bu saldırıdan nasıl korunabiliriz ?

  • Güvenilir kaynaklar bilgi istemez : Müşterisi olduğunuz kurumların sizlerin bilgilerine ihtiyacı yoktur. Mail ya da siteler aracılığıyla kullanıcı adı ve parolalarınızı talep eden bağlantıları önemsemeyiniz.
  • Tanımadığınız mailleri açıp okumayın : Tanımadığınız kişi veya kurumlar tarafından yollanan mailleri okumadan direkt siliniz. Bu tür mailler sizleri Phishing saldırısı ile oltalayabilir. Aman dikkat :)
  • Adres kontrolü yapınız : Phishing saldırılarında oltaya takılmamanın en önemli unsurlarından biride tarayıcıda bulunan adresi kontrol etmektir. Bir karakter değişikliği umulmadık sonuçlara yol açabilir.
  • Güvenlik Kontrolü yapınız : Bankalar, alışveriş siteleri gibi kullanıcı bilgileri ve havale işlemlerinde HTTPS güvenli protokolü kullanılır. Bu protokolde yapılan veri iletimi şifrelenerek yapılır ve güvenlik üst düzeydir.
  • Hesap özetinizi kontrol ediniz : Düzenli aralıklarla kontrol ediniz.Mail adresinize gönderilen e-postaları silmeyin ve adresin yönlendirildiği site hakkında, Whois veritabanlarından bilgiler toplayabilirsiniz. Bu bilgileri savcılığa göndererek şikayette bulunabilirsiniz.

SON OLARAK YARALANDIĞIM KAYNAKLAR;

WEB GELİŞTİRİCLERİ LİNUX
ETHİCA HACKİNG OFFENSİVE&DEFENSİVE

İyi Günler Diler Umarım Bu Saldırılara Düşmemenizi Umut Ederiz.


Yorumlar

Yorum Gönder

Bu blogdaki popüler yayınlar

Kriptografi Nedir ?

 Kriptografi, düz metni (plain text) çeşitli şifreleme algoritmaları kullanarak şifreli metne (ciphertext) dönüştürerek mesajları okunamayacak şekilde kodlayıp, güvenliği sağlama tekniğidir. Yalnızca amaçlanan kişilerin okuyabileceği ve işleyebileceği şekilde verileri kriptografi teknikleri kullanarak belirli bir biçimde saklama ve iletme yöntemidir. Kriptografi, verileri yalnızca hırsızlık veya değişiklikten korumakla kalmaz, aynı zamanda kullanıcı kimlik doğrulaması için de kullanılabilir. Kriptografi matematiksel teori ve bilgisayar bilimi pratiğine dayanmaktadır. Bilgisayar biliminde kriptografi, kriptografi teknikleri ile şifreleme algoritmaları kullanılarak mesajları deşifre edilmesi zor yollarla dönüştürmektir. Bunu algoritmalar adı verilen bir dizi kurala bağlı hesaplama ile gerçekleştirir. Bu belirleyici algoritmalar, veri, web, kredi kartı ve e-posta gizliliği sağlamak için kripto grafik anahtar üretimi ve dijital imzalama ve doğrulama yöntemleri kullanılır. İnternet, sab...

DOM Tabanlı Cross Site Scripting (XSS) Zafiyeti

Herkese merhabalar,bugünkü konumuz DOM tabanlı cross site scripting yani kısa adıyla xss zafiyeti. haydi konumuza geçelim; Cross Site Scripting (XSS) , içinde bulunduğumuz dönemde geliştiriciler arasında oldukça iyi tanınan bir güvenlik açığıdır. Dolayısıyla XSS’in ne olduğunu tekrar anlatmaya gerek yok. Bir XSS saldırısının etkisine dair geliştiriciler tarafından iyi anlaşılması gereken en önemli kısım şu ki bir saldırgan oturum bilginizi (session) çalabilir ya da oturumunuzu ele geçirebilir. Yanı sıra başarılı phishing saldırıları düzenleyebilir. Kısacası kurbanın yapabildiği her şeyi etkin bir şekilde yapma becerisine sahip olur. Basitçe tanımlamak gerekirse “DOM Tabanlı XSS, bir HTML parçasında değil DOM ( Document Object Model )’da meydana gelen XSS zafiyetidir” denilebilir. Stored ve Reflected XSS saldırılarında, saldırı sonrası dönen sayfada XSS atağını görmek mümkünken; DOM tabanlı XSS saldırılarında HTML kaynağı ve dönen yanıt, tamamen aynı olacaktır. Başka bir deyişle, XSS at...